Saltar para o conteúdo
Comece grátis
Voltar ao blogue

Estilos de API: Comparação entre cinco modelos práticos de integração

Robert MunceanuÚltima atualização em 15 min read
Estilos de API: Comparação entre cinco modelos práticos de integração
Resumo: REST, SOAP, GraphQL, RPC e webhooks descrevem diferentes aspetos de uma integração. Compare o seu modelo de recursos, contrato de mensagens, comportamento de consulta, semântica de operações e direção de entrega, em vez de os tratar como cinco protocolos intercambiáveis.

Um serviço de catálogo pode oferecer leituras REST, enviar notificações por webhooks e chamar um serviço RPC interno para calcular o stock. Todos os três podem pertencer ao mesmo produto. Os estilos de API são abordagens para organizar a forma como o software expõe capacidades e troca informações, mas o termo é frequentemente utilizado de forma tão vaga que confunde a arquitetura com padrões de mensagens e de entrega.

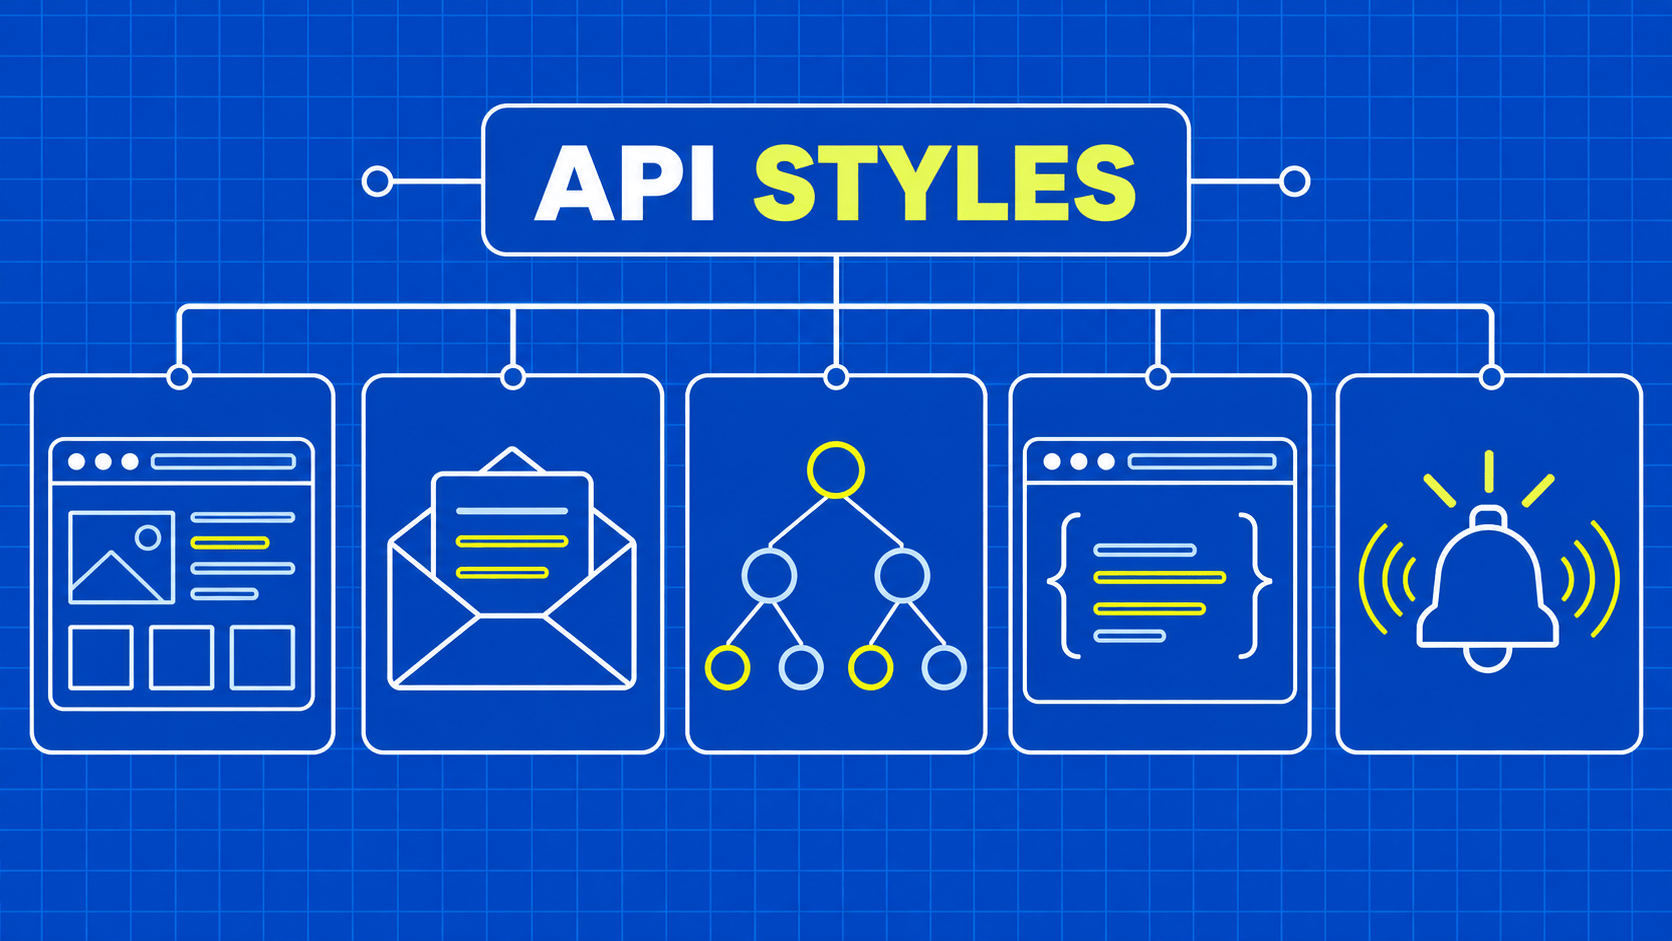
Esse uso impreciso torna uma comparação comum enganadora. REST é um estilo arquitetónico, SOAP é um protocolo de mensagens, GraphQL é uma linguagem de consulta e um modelo de execução, RPC descreve chamadas de operações remotas e os webhooks descrevem a entrega desencadeada por eventos. São abordagens úteis para comparar, não categorias mutuamente exclusivas nas quais todas as APIs têm de se enquadrar.

Este guia utiliza um catálogo hipotético para explicar cinco abordagens comuns. Não as classifica por quota de mercado nem afirma que sejam as únicas opções. O objetivo é prático: identificar o que a interface de um fornecedor promete, quais os casos de falha que deve tratar e em que as duas abordagens se podem complementar. Para quem recolhe dados, essas respostas são mais importantes do que escolher o rótulo que aparece com mais frequência num diagrama de arquitetura.
Compare estilos de API sem confundir as suas categorias

Antes de examinar uma amostra de carga útil, pergunte-se o que a interface torna visível. O consumidor navega pelos recursos, envia uma mensagem definida, seleciona campos de um esquema, invoca uma operação ou recebe uma notificação após um evento? Essa primeira distinção indica-lhe quais os artefactos do contrato que deve solicitar.

Abordagem

Categoria

Exemplo de catálogo

Evidência do contrato a inspecionar

REST

Estilo arquitetónico

Recuperar uma representação do produto e seguir as suas ligações

Semântica dos recursos, tipos de mídia, transições, política de cache

SOAP

Protocolo de mensagens

Trocar uma mensagem de inventário estruturada

Versão do envelope, esquemas, ligação, definições de falhas

GraphQL

Linguagem de consulta e modelo de execução

Selecionar um nome de produto e os campos de inventário selecionados

Esquema, regras de operação, nulabilidade, erros

RPC

Modelo de invocação remota

Chamar uma operação definida de cálculo de stock

Definição do serviço, tipos de parâmetros, prazos, semântica dos resultados

Webhooks

Padrão de entrega de eventos

Receber uma notificação quando um produto sofrer alterações

Subscrição, carga útil, verificação, política de entrega e recuperação

A tabela descreve o que deve ser verificado, não o que cada implementação garante. Um serviço descrito como REST pode não expor transições navegáveis. Um fornecedor de webhooks pode oferecer reenvio manual, mas não tentativas automáticas. Um cliente RPC gerado pode fazer com que uma chamada remota pareça local, sem, no entanto, fazer com que as falhas de rede desapareçam.

Mantenha os estilos de API separados de outras decisões. JSON e XML descrevem a representação dos dados; HTTP descreve a semântica do protocolo; «público» e «privado» descrevem os acordos de exposição ou acesso. Nenhuma dessas categorias substitui as outras. Um contrato de integração completo necessita de várias delas em simultâneo.

Para o catálogo hipotético, escreva primeiro um pequeno requisito: recuperar as descrições atuais dos produtos, saber quando os produtos relevantes mudam e recuperar-se após uma falha do coletor. Agora pode comparar como cada abordagem ajuda a satisfazer esse requisito. Sem isso, uma lista de funcionalidades torna-se uma discussão sobre preferências, em vez de uma decisão sobre o sistema de que necessita.

REST: navegar pelos recursos através de uma interface uniforme

Um design REST organiza a interação em torno de recursos e das suas representações. No cenário do catálogo, um produto é o recurso; um documento que descreve o seu estado atual é uma representação. Um cliente pode ler essa representação sem depender da estrutura da base de dados subjacente.

As restrições definidoras incluem a separação cliente-servidor, a interação sem estado, a capacidade de armazenamento em cache, uma interface uniforme, um sistema em camadas e código sob demanda opcional. A interface uniforme inclui a identificação de recursos, a manipulação por meio de representações, mensagens autodescritivas e transições orientadas por hipermídia. A tese de Fielding constitui a definição principal.

Para um coletor, verifique como a interface expõe uma página seguinte ou um recurso relacionado. Seguir uma transição fornecida pode evitar a incorporação de uma regra privada de construção de URL no cliente. Ainda é necessário compreender o formato da representação e a semântica dos links; um campo de URL sem significado definido não torna compreensível um fluxo de trabalho desconhecido.

Quando o REST é implementado sobre HTTP, a semântica dos métodos e do cache é importante. Uma recuperação que suporte validação pode permitir que o coletor reutilize uma representação inalterada nas condições aplicáveis. Essa é uma propriedade a verificar no contrato de resposta efetivo, não um benefício automático do rótulo REST.

Entre os estilos de API, o REST é frequentemente discutido como se significasse URLs legíveis mais JSON. Esse atalho ignora os requisitos arquitetónicos. O guia de restrições REST fornece uma análise mais aprofundada quando a conformidade rigorosa é importante para o seu projeto.

Para este catálogo, pergunte-se se cada pedido contém o contexto necessário, se os resultados personalizados permanecem isolados e se as transições suportadas são identificáveis. Se, em vez disso, o fornecedor oferecer uma API HTTP útil, mas mais fortemente acoplada, integre-a de acordo com esse comportamento documentado. Não presuma a ausência de propriedades simplesmente porque a sua página de marketing se refere à interface como «RESTful».

SOAP: troca de mensagens sob regras de processamento explícitas

Uma integração SOAP começa com a estrutura da mensagem. O envelope SOAP utiliza XML, define onde o conteúdo da mensagem se insere e estabelece regras de processamento, incluindo falhas estruturadas. A especificação SOAP 1.2 também fornece uma estrutura de extensibilidade e um modelo de ligação.

Para o catálogo hipotético, imagine uma mensagem de inventário definida pelo fornecedor com um identificador de produto e um âmbito de armazém. O seu cliente deve construir e interpretar a mensagem documentada, em vez de inferir o seu significado a partir de uma página visual. O namespace exato, os campos obrigatórios e a versão SOAP suportada fazem parte do contrato do fornecedor.

Não presuma que SOAP signifique sempre chamadas de procedimento remoto. Também pode transportar mensagens orientadas para documentos. Da mesma forma, não atribua assinaturas, encriptação, entrega fiável ou coordenação de transações apenas ao envelope. Uma implementação pode utilizar especificações adicionais, mas o fornecedor deve identificar quais os perfis e comportamentos que suporta.

A principal questão de implementação é, frequentemente, a compatibilidade das ferramentas. Obtenha a descrição do serviço e os esquemas e, em seguida, verifique se um cliente atualizado na sua stack suporta as versões e extensões relevantes. O código gerado pode reduzir o trabalho de serialização, mas deixa ainda por resolver detalhes de negócio, tais como o que significa uma quantidade omitida.

Ao comparar estilos de API, evite afirmar que o SOAP é automaticamente mais lento ou mais seguro. A estrutura da carga útil é um dos fatores que contribuem para o custo; a operação, o caminho de rede e a implementação do serviço também são importantes. A segurança depende dos mecanismos selecionados e da autorização correta, não da presença de XML.

Para um fornecedor que já exige SOAP, o design mais útil pode ser um pequeno adaptador que traduza mensagens verificadas para o esquema do seu catálogo interno. A comparação entre REST e SOAP explica como avaliar o contrato efetivo e o comportamento de recuperação antes de decidir se uma interface alternativa melhoraria a integração.

GraphQL: solicitar um resultado moldado a partir de um esquema tipado

O GraphQL permite que um cliente descreva um resultado solicitado utilizando uma seleção definida por esquema. No exemplo do catálogo, um consumidor pode solicitar o nome de um produto e determinados campos de stock, deixando de fora dessa operação os campos de descrição não relacionados. O servidor continua a controlar quais os campos que existem e como os seus valores são resolvidos.

A especificação do GraphQL define o sistema de tipos, a linguagem de operações, a execução e a estrutura da resposta. Inclui operações de consulta, mutação e subscrição. Por si só, o GraphQL não prescreve um design de base de dados nem torna todos os resolvedores eficientes.

A questão relevante para um coletor é se o esquema expõe exatamente os dados e as relações necessárias. A seleção de campos pode tornar a saída solicitada explícita. Não garante que o servidor execute menos trabalho do que outra interface, nem que uma grande operação aninhada seja económica. Avalie a operação que o fornecedor permite, em vez de raciocinar com base na forma da sua sintaxe.

Inspecione cuidadosamente os erros e a possibilidade de valores nulos. Um resultado GraphQL pode conter tanto dados como erros; por isso, aceitar o resultado na íntegra apenas porque um pedido de transporte foi concluído pode fazer com que se passe ao lado de uma falha parcial. Defina quais os campos necessários para um registo aceite e se os dados parciais devem ser retidos, repetidos ou colocados em quarentena.

A paginação também continua a ser um contrato da aplicação. Conheça os argumentos do fornecedor, o significado do cursor, os limites das páginas e os indicadores de conclusão. Não presuma que todas as APIs GraphQL expõem o mesmo padrão de ligação nem que um cursor possa ser construído a partir de um número de página.

Os estilos de API não eliminam as decisões relativas ao controlo de acesso. O facto de um campo aparecer no esquema não significa que a sua conta possa recuperar todas as instâncias desse campo. No caso do catálogo, teste uma pequena consulta permitida, confirme o significado de cada campo selecionado e mantenha a versão da operação na sua lógica de extração. Isso torna mais fácil distinguir uma alteração posterior no esquema de uma lacuna temporária de dados.

RPC: invocar uma operação nomeada através de uma rede

Os modelos de chamada de procedimento remoto apresentam uma interface em termos de operações nomeadas e das respetivas entradas e saídas. No cenário do catálogo, uma operação pode calcular o stock disponível para um produto e um armazém. A interface centra-se na ação e no seu contrato, em vez de fingir que todas as interações do domínio são uma simples recuperação de registos.

O RPC é um modelo abrangente, não um formato de serialização específico. O gRPC é uma estrutura concreta com definições de serviços, código de cliente gerado e suporte para métodos unários e de streaming. A documentação dos seus conceitos centrais explica esses padrões e o papel dos prazos.

Os métodos de cliente gerados podem tornar o código de integração conciso. Também podem ocultar o momento em que a execução atravessa um limite de rede. O sistema remoto pode concluir o trabalho após o prazo do chamador, ou o chamador pode falhar antes de receber um resultado. Trate esses resultados como parte do contrato, mesmo que o código-fonte se assemelhe a uma chamada de função local.

Para uma operação de leitura, decida se é aceitável uma nova tentativa e se o resultado necessita de um carimbo de data/hora de observação. Para uma operação que reserva stock, exija um mecanismo documentado de prevenção de duplicados ou de reconciliação. Um método de cliente conveniente não garante uma execução de negócios «exatamente uma vez».

Compare estilos de API utilizando todo o percurso de implementação. Verifique se o seu ambiente de execução, gateway, ferramentas de observabilidade e cliente escolhido suportam o protocolo e os tipos de operação do fornecedor. Uma operação de streaming também necessita de uma política para restabelecer a ligação e identificar quais os resultados que foram aceites antes do fim da ligação.

Para a equipa do catálogo, o RPC pode ser um limite interno adequado para um serviço de cálculo, enquanto uma interface pública diferente expõe os resultados. Essa combinação não é contraditória. Mantenha o contrato de operação interno separado da representação externa, para que uma alteração num deles não redefina silenciosamente o que os consumidores a jusante entendem por valor de inventário.

Webhooks: receber eventos em vez de solicitar repetidamente

Um webhook altera quem inicia a entrega. Um fornecedor envia um pedido relacionado com um evento para um ponto de extremidade que você opera após a ocorrência de um evento subscrito. Para o catálogo hipotético, uma notificação de alteração de produto pode indicar ao seu sistema que um artigo poderá precisar de ser atualizado. A documentação sobre webhooks do GitHub fornece um exemplo concreto de fornecedor deste padrão acionado por eventos.

Os webhooks não são um substituto completo para uma interface de consulta. Uma notificação pode conter o registo relevante completo, apenas os campos alterados ou um identificador que o seu consumidor deve recuperar separadamente. Verifique qual a interpretação que se aplica antes de decidir que a carga útil do evento pode substituir diretamente o seu produto armazenado.

As garantias de entrega fazem parte do contrato do fornecedor. Determine se ocorrem novas tentativas, como as entregas falhadas são analisadas, se os eventos têm identificadores estáveis e como a ordenação é descrita. Conceba um tratamento de duplicados se o comportamento de entrega documentado assim o exigir. Não presuma que a reentrega automática existe simplesmente porque outro fornecedor a oferece.

O ponto de extremidade recetor tem o seu próprio trabalho. Verifique o pedido utilizando o mecanismo documentado pelo fornecedor, valide o tipo de evento e a carga útil e separe a aceitação de uma entrega da conclusão do processamento a jusante. Se confirmar a receção antes de registar o evento de forma duradoura, uma falha posterior pode não deixar qualquer evidência local do trabalho que o remetente considera entregue.

Os estilos de API podem complementar-se aqui. Uma API de catálogo pode fornecer o conjunto de dados inicial e uma leitura de recuperação, enquanto os webhooks solicitam atualizações seletivas. Após uma interrupção, a reconciliação pode comparar o estado atual da fonte com as observações armazenadas, em vez de assumir que o fluxo de notificações estava completo.

Trate a hora do evento, a hora de receção e a hora de atualização como valores distintos quando forem relevantes para os consumidores. Estes valores descrevem momentos diferentes. O guia do fluxo de trabalho automatizado de web scraping aprofunda o processamento duradouro e a responsabilidade pelas tarefas, questões que continuam a ser importantes, quer o novo trabalho comece com uma programação ou com uma notificação recebida.

Escolha uma combinação em torno da falha e da recuperação

Elabore três cenários de falha antes de selecionar estilos de API: um pedido que atinge o tempo limite, um campo que fica indisponível e o seu coletor que fica offline enquanto a fonte sofre alterações. Em seguida, pergunte-se como a interface proposta lhe permite reconhecer e recuperar-se de cada cenário. Um design que parece elegante apenas quando todas as mensagens são bem-sucedidas é incompleto.

Requisito

Pergunta útil para o fornecedor ou designer

Recuperar o estado atual

O que identifica um registo e como é interpretada a sua representação?

Solicitar um resultado restrito

O consumidor pode selecionar campos e como é controlado o custo da consulta?

Iniciar um processo de negócio

O que acontece quando o resultado é incerto ou o pedido se repete?

Receber alterações

Quais são as regras de entrega, encomenda, verificação e recuperação?

Reconstruir após uma interrupção

Existe algum processo suportado de leitura completa, ponto de verificação ou reconciliação?

A mesma capacidade de negócio pode suportar mais do que uma abordagem. O seu catálogo pode utilizar leituras de recursos para o estado atual, webhooks para sinais de alteração e uma operação RPC no interior do serviço. A contrapartida é manter vários contratos claros, em vez de partir do princípio de que um único rótulo explica todo o sistema.

Para interações baseadas em HTTP, preserve a semântica padrão ao implementar novas tentativas e outros comportamentos partilhados. A semântica HTTP define conceitos como métodos seguros e idempotentes; uma operação específica da aplicação continua a necessitar de uma explicação explícita dos seus efeitos de negócio.

Conclua com um breve registo de decisão: o resultado exigido pelo consumidor, as interfaces selecionadas, as garantias verificadas e as dependências não resolvidas. Inclua o teste que revelará uma suposição errada. Por exemplo, repita uma entrega permitida e confirme que esta não duplica o trabalho aceite, ou interrompa uma leitura e verifique o comportamento do ponto de verificação.

O objetivo de comparar estilos de API é tornar essas decisões visíveis. Não há necessidade de forçar todas as interações a enquadrarem-se numa única categoria quando uma combinação documentada corresponde melhor ao ciclo de vida real da coleção.

Pontos-chave

  • Separe as categorias antes de comparar estilos de API: o REST restringe a arquitetura, o SOAP estrutura as mensagens, o GraphQL molda as consultas, o RPC nomeia as operações e os webhooks transmitem eventos.
  • Solicite evidências do contrato real, incluindo erros, versões, regras de acesso e recuperação, em vez de herdar garantias de um rótulo.
  • Trate dados parciais, resultados incertos, entregas duplicadas e notificações perdidas como cenários de integração explícitos com resultados observáveis.
  • Combine abordagens quando estas servirem necessidades diferentes, mantendo, ao mesmo tempo, limites claros entre representações públicas e operações internas.

Perguntas frequentes

Quem deve ser responsável por um teste de compatibilidade da API?

Designe um responsável na equipa de consumo que consiga reconhecer uma alteração inesperada no contrato e a encaminhe para o fornecedor. O teste deve preservar um pequeno conjunto de dados de entrada aprovados e o resultado comercial esperado. Mantenha a responsabilidade visível quando houver mudanças de pessoal ou de fornecedores, para que uma verificação falhada não se torne um alerta ignorado.

As versões antigas e novas da API podem funcionar em simultâneo?

Sim, quando o fornecedor suportar deliberadamente essa transição. Pergunte quais os consumidores que utilizam cada versão, quanto tempo durará a sobreposição e quais as alterações que exigem migração. Teste ambas em relação a resultados representativos antes de transferir o tráfego. Um período de coexistência só é útil quando as obrigações de suporte e as condições de retirada de serviço são explícitas.

Um SDK pode ocultar completamente o estilo da interface?

Pode ocultar a construção rotineira de mensagens, mas não pode eliminar as consequências operacionais da interface. Continua a ser necessário compreender os tempos limite, as tentativas de repetição, os resultados parciais e a compatibilidade. Mantenha o acesso a identificadores de pedidos úteis e a diagnósticos sanitizados, para que um invólucro prático não se torne uma barreira quando o serviço subjacente falhar.

Conclusão

O melhor passo seguinte é selecionar um requisito de dados reais e acompanhá-lo ao longo da documentação do fornecedor. Identifique a solicitação ou o evento que o fornece, os campos que definem o significado e a evidência de que a recolha foi concluída com sucesso. Em seguida, siga o mesmo caminho com uma falha deliberada num ambiente de teste aprovado.

Os estilos de API ajudam a organizar essa revisão, mas não a substituem. Uma interface de recursos com paginação pouco clara pode ser difícil de operar; uma interface orientada para operações com um contrato de recuperação preciso pode ser simples. Dê preferência a comportamentos explícitos e ferramentas bem mantidas em vez de suposições sobre o que uma categoria deve fornecer.

Se as informações necessárias estiverem disponíveis apenas através de páginas web, avalie a API Scraper da WebScrapingAPI como uma fonte de recolha adicional. Submeta a sua saída às mesmas regras internas de validação e proveniência utilizadas para as suas outras fontes, para que o seu pipeline se mantenha compreensível à medida que as suas entradas mudam.

Sobre o autor

Robert Munceanu, Desenvolvedor Full-Stack @ WebScrapingAPI

Robert Munceanu

Desenvolvedor Full-Stack

Robert Munceanu é um programador Full Stack na WebScrapingAPI, contribuindo em todas as áreas do produto e ajudando a criar ferramentas e funcionalidades fiáveis que sustentam a plataforma.

Tutorial de Python do Nodriver: Extração discreta de dados da Web — Do primeiro script à produção
A ciência da extração de dados da Web

Tutorial de Python do Nodriver: Extração discreta de dados da Web — Do primeiro script à produção

TL;DR: Resumo: O Nodriver é uma biblioteca Python assíncrona que controla o Chromium através do Chrome DevTools Protocol, sem Selenium nem o binário chromedriver. Utilize-o quando um navegador furtivo auto-hospedado, mais próximo de uma sessão real do Chrome, é melhor do que uma stack WebDriver, mas saiba que, por si só, não elimina riscos de IP, TLS ou comportamento. Este tutorial vai de um primeiro script à produção em contentores e a uma Browser API alojada.

Suciu Dan15 min read
Ler artigo
Como lidar com URLs de redirecionamento do Google /goto e tokens CAES num scraper de SERP
A ciência da extração de dados da Web

Como lidar com URLs de redirecionamento do Google /goto e tokens CAES num scraper de SERP

TL;DR: Resumo: Os URLs /goto do Google com um token CAES, e os wrappers /url mais antigos, são camadas de redirecionamento, não destinos, por isso um scraper de SERP que trata cada href como final estraga o acompanhamento de posições e as bases de links. Prefira uma API de SERP estruturada quando devolve os links de destino. Quando tiver de analisar HTML, classifique cada href, elimine redirecionamentos duplicados e resolva-os com um GET simples. Não desencripte o CAES.

Suciu Dan13 min read
Ler artigo
Cabeçalhos de resposta HTTP no cURL: Cada flag, técnica e receita de scripting
A ciência da extração de dados da Web

Cabeçalhos de resposta HTTP no cURL: Cada flag, técnica e receita de scripting

TL;DR: O cURL esconde os cabeçalhos de resposta por padrão. Use -i para ver os cabeçalhos junto com o corpo, -I para uma solicitação HEAD que retorna apenas cabeçalhos, -v para depuração completa de solicitação/resposta e -D para salvar cabeçalhos em um arquivo. Para scripts modernos, o cURL 7.83+ permite extrair cabeçalhos individuais ou despejar todos eles como JSON com a opção -w write-out.

Suciu Dan12 min read
Ler artigo

Comece a construir

Pronto para expandir a sua recolha de dados?

Junte-se a mais de 2.000 empresas que utilizam a WebScrapingAPI para extrair dados da Web à escala empresarial, sem quaisquer custos de infraestrutura.