Saltar para o conteúdo
Comece grátis
Voltar ao blogue

API REST vs. API SOAP: Escolha com base no contrato e no comportamento

Gabriel CiociÚltima atualização em 16 min read
API REST vs. API SOAP: Escolha com base no contrato e no comportamento
Resumo: REST é um estilo arquitetónico; SOAP é um protocolo de mensagens baseado em XML. Compare o contrato efetivo do fornecedor, os clientes suportados, os requisitos de segurança e o comportamento em caso de falha, em vez de partir do princípio de que REST significa JSON ou que SOAP significa lentidão.

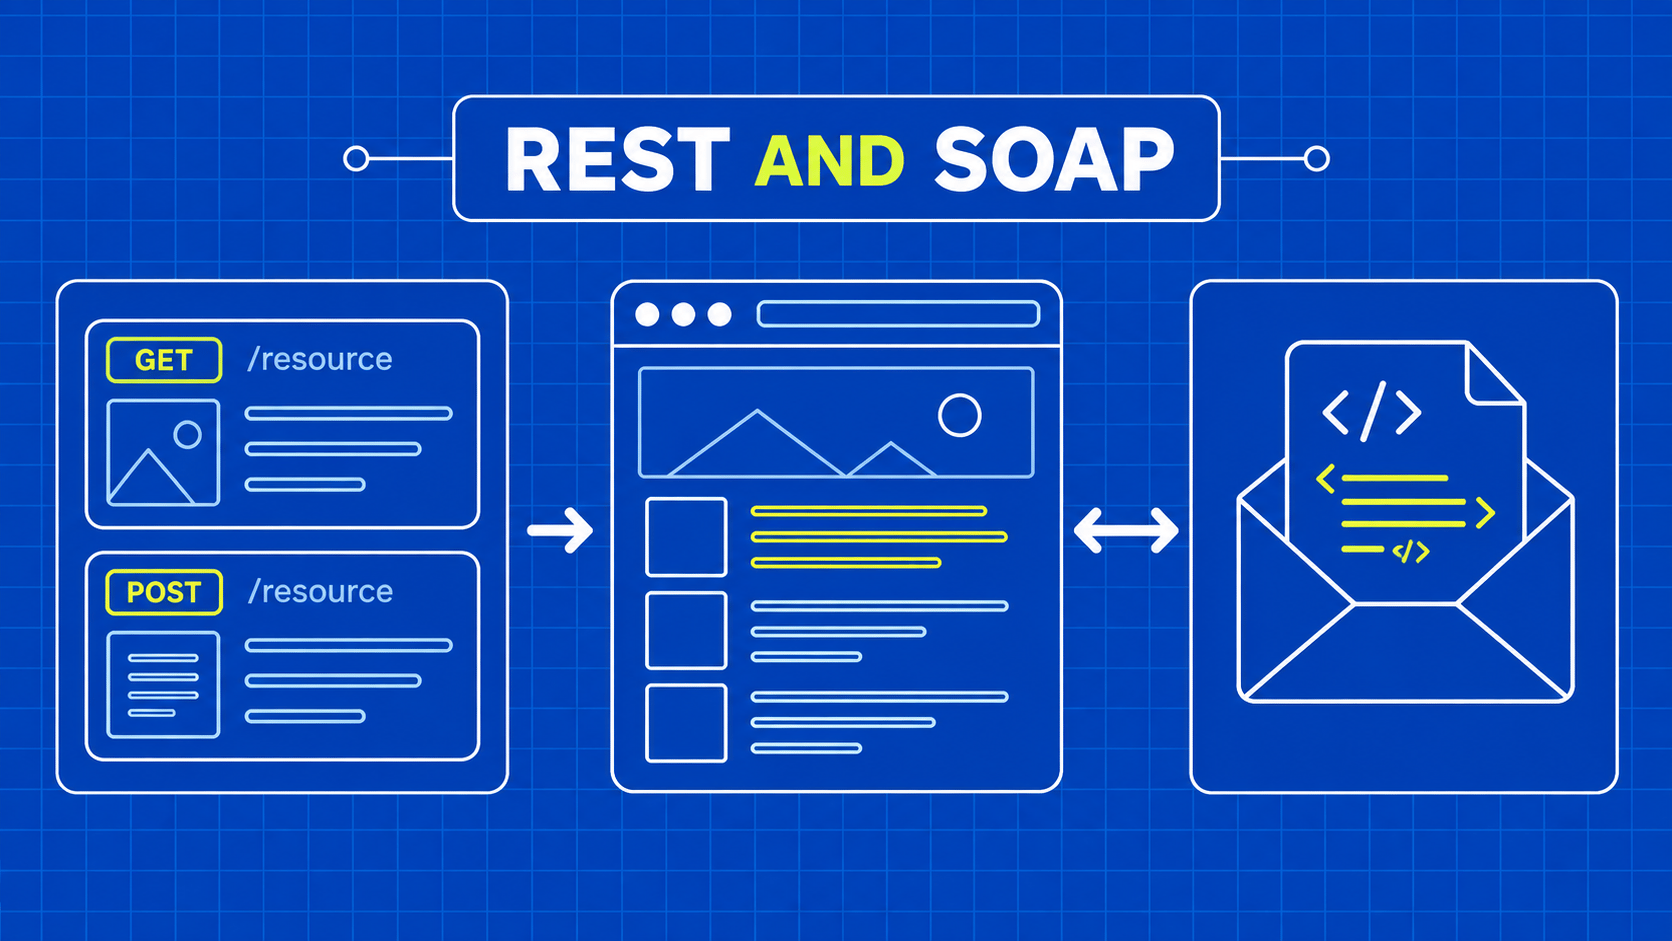
Um fornecedor oferece um ponto de extremidade SOAP para a realização de encomendas e um ponto de extremidade de catálogo HTTP descrito como REST. A sua equipa precisa de dados de inventário fiáveis, não de um vencedor num debate sobre protocolos. A decisão entre a API REST e a API SOAP começa por separar dois conceitos diferentes: o REST define como os componentes interagem, enquanto o SOAP especifica uma estrutura de mensagens com um envelope e regras de processamento.

Essa distinção altera as perguntas que se devem colocar. Uma resposta JSON pouco revela sobre se o serviço utiliza uma interface uniforme. Um envelope SOAP pouco revela sobre se a implementação requer assinaturas de mensagens ou garante uma entrega fiável. Essas propriedades requerem comprovação a partir do serviço real e das especificações por ele suportadas.

Este guia acompanha uma integração hipotética com um fornecedor, desde a revisão do contrato até ao tratamento de falhas. Os exemplos são cenários de conceção, não pedidos executáveis dirigidos a um fornecedor real. Verá como comparar mensagens, avaliar ferramentas, planear novas tentativas e escolher entre uma interface existente e uma nova. O mesmo método ajuda uma equipa de engenharia de dados a utilizar APIs de terceiros: primeiro, identifique as promessas operacionais de que necessita; depois, verifique qual a interface que as cumpre efetivamente.
Enquadrar a API REST vs. a API SOAP como uma decisão contratual

REST, abreviatura de «Representational State Transfer», é um estilo arquitetónico definido por restrições que incluem interação sem estado, armazenamento em cache e uma interface uniforme. Não é um formato JSON, uma linguagem de esquema nem um nome substituto para todos os pontos finais HTTP. A definição original de REST descreve uma arquitetura, não um modelo de pedido prescrito.

O SOAP define um envelope baseado em XML e um modelo de processamento para mensagens. Também fornece uma estrutura de extensibilidade e uma forma de ligar as mensagens aos protocolos subjacentes. A especificação de mensagens SOAP 1.2 é a principal referência para esse comportamento central. Outras capacidades frequentemente associadas ao SOAP provêm de especificações adicionais ou de uma implementação específica.

Utilize a comparação seguinte para estabelecer categorias antes de avaliar uma implementação. «Comum» descreve um padrão prático, não uma regra que todos os serviços devam seguir.

Dimensão

Interface orientada para REST

Interface SOAP

O que a define

Restrições arquitetónicas nas interações

Envelope da mensagem e regras de processamento

Modelo de integração comum

Recursos e representações via HTTP

Mensagens estruturadas trocadas através de uma ligação definida

Formato de representação

Não se limita ao JSON

O envelope SOAP utiliza XML

Artefacto de contrato para solicitar

Documentação da interface e do tipo de meio, frequentemente uma descrição da API

Descrição do serviço, esquemas, detalhes de ligação e requisitos de política

Informações de erro a inspecionar

Estado HTTP, juntamente com a representação do erro documentada

Falha SOAP, juntamente com o comportamento de estado da ligação subjacente

Segurança a verificar

Controlo efetivo do transporte, da identidade, da autorização e da aplicação

Esses controlos, juntamente com qualquer perfil de segurança de mensagens exigido

Evidências de desempenho

Medições da carga de trabalho real

Medições da carga de trabalho real

Para uma definição mais rigorosa do lado REST, consulte as seis restrições da arquitetura da API REST. Uma API HTTP pragmática pode ser útil mesmo que não cumpra todas as restrições. Numa avaliação entre a API REST e a API SOAP, anote essa distinção para que a sua comparação não atribua propriedades não implementadas a um rótulo apelativo.

Acompanhe uma operação de um fornecedor através de ambas as interfaces

Suponha que precisa da descrição atual do produto A17. Uma interface HTTP orientada para recursos pode identificar esse produto com um URI e recuperar uma representação utilizando o método GET. A representação pode ser JSON, XML ou outro tipo de mídia suportado. A semântica do método e os metadados da resposta fazem parte da interação, não apenas os campos do corpo.

Uma interface SOAP pode expor uma operação de pesquisa de produto cuja entrada inclua o identificador do produto. Um cliente envia a mensagem XML documentada dentro do envelope SOAP e, em seguida, interpreta a resposta correspondente. No serviço hipotético, a operação de negócio é transmitida pelo contrato da mensagem. Não se deve partir do princípio de que todas as interfaces SOAP seguem o modelo de chamada de procedimento remoto; o SOAP também pode transportar mensagens orientadas para documentos.

Ambas as implementações devem responder às mesmas questões de domínio. O A17 é um produto ou uma variante comercializável? Que moeda se aplica? A descrição está localizada? Um campo de stock ausente significa zero, desconhecido ou não autorizado? Nenhuma escolha de transporte resolve semânticas empresariais ambíguas.

Para testar a API REST versus a API SOAP, crie um pequeno conjunto de resultados esperados do domínio e mapeie ambas as interfaces para esse conjunto. Inclua um produto existente, um identificador desconhecido, um campo indisponível e um chamador sem acesso. Compare se o cliente consegue distinguir esses resultados sem inspecionar uma cadeia de caracteres não documentada numa mensagem legível por humanos.

Mantenha os exemplos de pedidos fora da primeira comparação até ter o contrato efetivo. Inventar um ponto final ou um espaço de nomes XML plausível pode fazer com que a integração pareça mais fácil do que realmente é. Peça ao fornecedor uma amostra de troca suportada, com as credenciais removidas, e identifique depois os cabeçalhos, tipos de mídia, URIs de espaço de nomes e campos necessários.

Registe também os detalhes da versão. O SOAP 1.1 e o SOAP 1.2 não são intercambiáveis apenas porque ambos utilizam XML. O espaço de nomes do envelope e as convenções HTTP diferem. A Parte 2 do SOAP 1.2 descreve a sua ligação HTTP e funcionalidades relacionadas; utilize a versão documentada pelo fornecedor em vez de misturar exemplos de versões diferentes.

Compare as ferramentas de contrato e a gestão de alterações

Uma descrição de serviço pode reduzir o trabalho repetitivo do cliente, mas não pode eliminar as decisões empresariais. O código gerado pode serializar corretamente uma data, deixando-o, no entanto, na incerteza se esta representa o dia do calendário local do fornecedor ou um instante no UTC. Trate os clientes gerados como ferramentas de contrato, não como substitutos da compreensão do serviço.

Os serviços SOAP utilizam habitualmente descrições WSDL em conjunto com esquemas XML. Esses artefactos podem identificar interfaces, tipos de mensagens, ligações e pontos finais de serviço. O manual introdutório do WSDL do W3C explica essas responsabilidades. Confirme qual a versão e as extensões do WSDL que a ferramenta escolhida suporta antes de assumir que esta pode consumir uma descrição específica de um fornecedor.

Uma API HTTP orientada para REST também pode ter uma descrição legível por máquina, esquemas, clientes gerados e validação rigorosa. A REST não requer um contrato informal. Por outro lado, receber um ficheiro WSDL não prova que a implementação o respeite ou que todos os requisitos operacionais relevantes nele constem.

Para um serviço existente, teste o contrato utilizando exatamente a biblioteca cliente que planeia implementar. Importe os artefactos, execute uma leitura inofensiva no ambiente de teste do fornecedor e inspecione a mensagem resultante. Verifique se a ferramenta preserva campos opcionais, qualificação de namespace, enumerações e precisão numérica, conforme exigido pelo contrato.

A gestão de alterações deve fazer parte da avaliação entre a API REST e a API SOAP desde o início. Pergunte quem anuncia alterações que quebram a compatibilidade, durante quanto tempo os consumidores mais antigos continuam a ser suportados e se existem fixtures de teste disponíveis antes da implementação. Um campo adicionado pode ainda assim causar falhas num consumidor que rejeite dados desconhecidos; um campo renomeado pode desaparecer silenciosamente num consumidor que o ignore.

Para um novo serviço, opte por regras de compatibilidade explícitas e teste-as com consumidores representativos. Para um fornecedor existente, isole os detalhes do contrato externo num adaptador, para que o resto do seu pipeline não dependa de nomes de classes gerados ou de layouts de resposta em bruto. Esse limite torna a migração posterior mais simples, mesmo que o protocolo permaneça inalterado.

Avalie a segurança como comportamento implementado

Nenhum dos estilos de interface fornece, por si só, autorização da aplicação. Um serviço que autentica a sua conta tem ainda de decidir se pode ler o produto solicitado, alterar uma encomenda ou recuperar o relatório de outro cliente. Teste essas decisões com as identidades de teste suportadas pelo fornecedor e os cenários permitidos.

Separe a proteção do transporte da proteção da mensagem. O TLS protege uma ligação entre os seus pontos finais. Num sistema com gateways e intermediários, identifique onde essas ligações terminam e quais os componentes que podem ler a carga útil. Em seguida, decida se a própria mensagem necessita de proteção que persista para além de uma ligação de transporte.

As implementações SOAP podem utilizar o WS-Security para mecanismos ao nível da mensagem, tais como tokens de segurança, assinaturas e encriptação. Estes são requisitos adicionais que devem ser selecionados e implementados; não são ativados automaticamente por um envelope XML. A especificação OASIS SOAP Message Security define essa estrutura.

Numa análise comparativa entre uma API REST e uma API SOAP, pergunte qual o perfil de segurança exato suportado, em vez de se contentar com uma afirmação de que uma opção é «segura para empresas». Determine quem emite as credenciais, como estas expiram, onde se encontram as chaves de assinatura e como o servidor lida com mensagens que não consegue validar. Confirme estes detalhes com os sistemas de identidade e operacionais existentes da equipa.

A análise (parsing) também merece atenção. Trate o XML e o JSON externos como entradas não confiáveis, imponha limites de tamanho práticos e configure os analisadores de acordo com as orientações de segurança da biblioteca escolhida. Evite colocar corpos de pedidos ou respostas em bruto nos registos gerais quando estes contenham credenciais ou informações de clientes. A designação do protocolo não torna a configuração de um analisador segura.

O comportamento do navegador constitui uma camada separada da integração. Se um ponto de extremidade depender de uma sessão de navegador com início de sessão, documente esse requisito explicitamente. Compreender o âmbito dos cookies HTTP e o tratamento de sessões ajuda a explicar por que razão um cliente do lado do servidor pode receber uma resposta diferente da de um navegador, mesmo quando ambos acedem ao mesmo URL.

Avalie o desempenho e a capacidade de armazenamento em cache em relação à carga de trabalho

Um envelope XML pode conter mais texto estrutural do que um documento JSON compacto, mas essa observação não constitui um parâmetro de referência de latência. O tempo total inclui o estabelecimento da ligação, a autenticação, o processamento da aplicação, a serialização, a transferência e a análise pelo cliente. Uma consulta lenta à base de dados pode dominar qualquer uma das implementações.

Crie um cenário de leitura representativo antes de declarar um vencedor em termos de desempenho entre uma API REST e uma API SOAP. Mantenha os dados solicitados, o caminho de rede, a concorrência e as condições de aquecimento comparáveis. Meça os bytes transferidos e a análise pelo cliente separadamente da latência de ponta a ponta. Relate a configuração real para que um colega possa reproduzir o resultado.

O armazenamento em cache é outro aspeto em que os slogans induzem em erro. O armazenamento em cache HTTP depende da semântica do método, do estado, da atualidade, dos validadores e dos campos de pedido e resposta aplicáveis. A RFC 9111 define essas regras. Um ponto final com a marca REST pode proibir deliberadamente o armazenamento; o nome do protocolo, por si só, não torna uma resposta segura para reutilização.

No caso do catálogo do fornecedor, distinga as descrições dos produtos das leituras de stock. Podem ter prazos de validade aceitáveis diferentes, mesmo quando aparecem no mesmo documento. Decida se o consumidor necessita de uma observação atualizada de cada vez, se pode revalidar uma representação guardada ou se pode reutilizar dados dentro de um intervalo de tempo documentado.

As operações de pesquisa SOAP utilizam frequentemente o HTTP POST em integrações implementadas; por isso, não se deve assumir que um cache HTTP partilhado convencional irá reutilizar as suas respostas como se fossem representações GET armazenáveis em cache. Também não se deve concluir que o SOAP proíbe todas as formas de armazenamento em cache. O armazenamento em cache ao nível da aplicação é um projeto separado, com as suas próprias chaves, regras de invalidação e obrigações de correção.

Elabore o contrato de armazenamento em cache em conjunto com o contrato de dados. Inclua limites de conta e de localização, carimbos de data e hora de recuperação e o comportamento em caso de falha na revalidação. Uma resposta rápida que forneça os dados do cliente errado ou que oculte dados desatualizados de forma inaceitável constitui uma falha de integração, independentemente de os números de referência serem favoráveis.

Conceba a recuperação antes de ativar as tentativas de repetição

A falha mais difícil é um resultado incerto. O seu cliente envia um pedido de encomenda, o fornecedor processa-o e a ligação é interrompida antes de a resposta chegar. Repetir o pedido pode resultar numa segunda encomenda. Abandoná-lo pode levar o seu sistema a acreditar que não existe qualquer encomenda.

A comparação entre a API REST e a API SOAP, por si só, não resolve esse problema. É necessário um contrato de recuperação ao nível da operação: um mecanismo de idempotência, uma referência empresarial estável que possa ser consultada ou outro caminho de reconciliação documentado. Não se deve inferir proteção contra duplicações apenas pelo facto de um SDK expor uma opção de nova tentativa.

No caso do HTTP, a semântica de métodos segura e idempotente ajuda a orientar o comportamento automatizado, mas o seu significado é preciso. A idempotência diz respeito ao efeito pretendido de pedidos idênticos repetidos, não a corpos de resposta idênticos ou a uma promessa de execução exatamente uma vez. A RFC 9110 define essa semântica e discute considerações sobre novas tentativas.

Uma falha SOAP fornece informações estruturadas sobre erros, mas não constitui uma afirmação universal sobre se o trabalho empresarial a jusante ocorreu. Da mesma forma, um estado de erro HTTP necessita de interpretação no contexto da operação. Analise as categorias de falhas documentadas, os campos de erros empresariais e as informações de correlação, em vez de aplicar uma única política de repetição a todas as falhas.

Algumas implementações SOAP incluem especificações de mensagens fiáveis ou outras funcionalidades de coordenação. Exija provas explícitas de que a ligação e o serviço selecionados suportam o comportamento necessário. Não atribua garantias de entrega, transações distribuídas ou prevenção de duplicação de aplicações ao núcleo do SOAP.

Para um coletor de leitura exclusiva, um projeto de recuperação útil regista a última página ou item aceite e valida a resposta antes de avançar. Limite as tentativas de repetição, mantenha um estado de falha terminal claro e separe os erros de transporte de resultados vazios válidos. Se implementar o coletor em Python, compare clientes HTTP de Python para verificar os controlos de que a sua integração realmente necessita, tais como tempos limite e reutilização de ligações.

Escolha com base num pequeno registo de decisão

No caso de um fornecedor existente, o contrato disponível geralmente limita a escolha. Se o fornecedor suportar apenas SOAP para a operação necessária, a preferência por JSON não constitui uma alternativa. Avalie a cadeia de ferramentas suportada, isole o adaptador e decida se o serviço cumpre os seus requisitos.

No caso de uma nova interface, compare as necessidades dos consumidores reais. Um catálogo público com navegação por recursos e leituras reutilizáveis cria pressões diferentes das de um fluxo de trabalho de parceiros que já exige um perfil específico de segurança de mensagens. A comparação entre API REST e API SOAP é útil quando torna essas pressões explícitas.

Situação

Evidências que devem orientar a escolha

Integração existente com o fornecedor

Ponto de extremidade suportado, versão do contrato, acesso de teste e ferramentas do cliente mantidas

Catálogo com grande volume de leituras

Requisitos de atualização, validadores, controlos de paginação e política de cache

Fluxo de trabalho de mensagens dos parceiros

Formato de mensagem exigido, perfil de segurança e testes de interoperabilidade

Envio de encomendas

Prevenção de duplicações, reconciliação e tratamento de resultados incertos

Migração planeada

Paridade de comportamento, compatibilidade com o consumidor e reversão por fases

Registe a interface selecionada, os pressupostos que verificou e as dependências não resolvidas. Adicione uma opção rejeitada com um motivo concreto, como a falta de suporte para o perfil exigido pelo fornecedor. Mantenha o registo suficientemente conciso para que um engenheiro de plantão o possa utilizar durante uma falha.

Se, posteriormente, colocar uma fachada HTTP à frente de um serviço SOAP, trate-a como um limite de tradução com os seus próprios testes. O mapeamento de XML para JSON não preserva automaticamente a semântica de falhas, as transações ou a compatibilidade, nem produz automaticamente uma arquitetura REST. Verifique o comportamento antes de apresentar a fachada como uma substituição equivalente.

Pontos-chave

  • Comece a avaliação entre a API REST e a API SOAP com o contrato efetivo do fornecedor: REST é um estilo arquitetónico, enquanto SOAP define uma estrutura de mensagens.
  • Analise os esquemas necessários, as ligações, as ferramentas do cliente e as políticas de compatibilidade antes de estimar o esforço de implementação a partir de cargas úteis de amostra.
  • Verifique separadamente a proteção do transporte, os requisitos de segurança das mensagens e a autorização das aplicações; nenhuma destas designações constitui uma garantia de segurança.
  • Avalie pedidos representativos e defina o nível de desatualização admissível antes de alegar uma vantagem de desempenho ou de cache.
  • Exija um contrato de recuperação para resultados incertos, especialmente quando a repetição de uma operação possa criar trabalho empresarial duplicado.

Perguntas frequentes

Uma aplicação pode expor ambas as interfaces?

Sim. Uma aplicação pode fornecer várias interfaces sobre capacidades empresariais partilhadas. Cada interface continua a necessitar de um contrato claro, mapeamento de erros e política de compatibilidade. Teste operações equivalentes em relação aos mesmos resultados empresariais esperados e evite que uma interface contorne as validações ou verificações de autorização que a outra impõe.

A escolha do SOAP requer uma linguagem de programação específica?

Não. O SOAP define o comportamento da troca de mensagens, em vez de uma linguagem de aplicação obrigatória. A restrição prática reside em saber se uma biblioteca mantida na sua pilha de ferramentas suporta a descrição exata do serviço, a ligação e as extensões do fornecedor. Avalie esse suporte utilizando os artefactos do fornecedor, em vez de partir do princípio de que o suporte básico a XML é suficiente.

O GraphQL é outro nome para REST?

Não. O GraphQL descreve um modelo de consulta e execução diferente. A sua disponibilidade não resolve uma comparação entre um serviço SOAP existente e uma interface orientada para REST. Se o estiver a avaliar como uma opção adicional, elabore uma comparação separada com base nos mesmos requisitos do consumidor e restrições operacionais, em vez de o tratar como uma mudança de formato.

Escolha a interface que pode operar de forma fiável

O resultado útil de uma comparação entre uma API REST e uma API SOAP é um plano de integração. Deve saber o que as mensagens significam, como o cliente obtém o seu contrato, quais os mecanismos de segurança necessários e o que acontece após uma resposta incerta. Um formato de carga útil familiar é útil, mas é apenas uma parte desse plano.

Para a integração com um fornecedor, crie um pequeno adaptador em torno de trocas verificadas e resultados de domínio. Mantenha o contexto do pedido e os identificadores de diagnóstico disponíveis, preserve o significado dos erros externos e teste a recuperação antes de aumentar o tráfego. Para um novo serviço, documente os mesmos comportamentos para que os consumidores possam fazer escolhas informadas sem terem de fazer engenharia reversa à sua implementação.

Quando a informação necessária estiver disponível através de páginas web em vez de uma API de um fornecedor suportada, avalie a API Scraper da WebScrapingAPI como uma via separada de recolha de dados. Mantenha os dados extraídos ao abrigo de um contrato interno claro, para que o seu pipeline a jusante possa lidar com registos de API e observações de páginas web com validação e proveniência explícitas.

Sobre o autor

Gabriel Cioci, Desenvolvedor Full-Stack @ WebScrapingAPI

Gabriel Cioci

Desenvolvedor Full-Stack

Gabriel Cioci é um programador Full Stack na WebScrapingAPI, responsável pela criação e manutenção dos sites, do painel do utilizador e das principais funcionalidades da plataforma destinadas aos utilizadores.

Comece a construir

Pronto para expandir a sua recolha de dados?

Junte-se a mais de 2.000 empresas que utilizam a WebScrapingAPI para extrair dados da Web à escala empresarial, sem quaisquer custos de infraestrutura.